こんにちは!とも(@tomo_ITBizBlog)です!
ブログを始めた日に作った管理者アカウントと、そのときに決めたパスワード。記事を書くのに忙しくて、ログインまわりの設定はあれから一度も開いていない。ある日ふと「このパスワード、確か他のサービスでも使っていたような……」と思い出して、少し不安になる。そんなこと、ありませんか。
当サイト群でも、ログインまわりはつい後回しになっていました。ところが一度腰を据えて見直してみると、気づかないままになっていたのは、難しい設定ではなく「最初に決めたきり」の基本の場所ばかりでした。
この記事では、WordPressのログインを守るために、最初に見直したい場所を5つに絞って整理します。どれも特別な知識が要るものではありません。今の自分の状態と見比べるつもりで読んでください。
- ログインのセキュリティを何とかしたいが、どこから見ればいいか分からない
- サイトを作ったときの初期設定のまま、何年も触っていない
- 設定項目が多すぎて、優先順位が付けられない
- 最初に見直すべき5つの場所と、それぞれの「問題なしの状態」
- サーバー側の制限設定を、自分の入り方と矛盾させないための見方
- 見直したあとに、月1回の確認へつなげる考え方
まず結論、最初に見直す場所はこの5つ
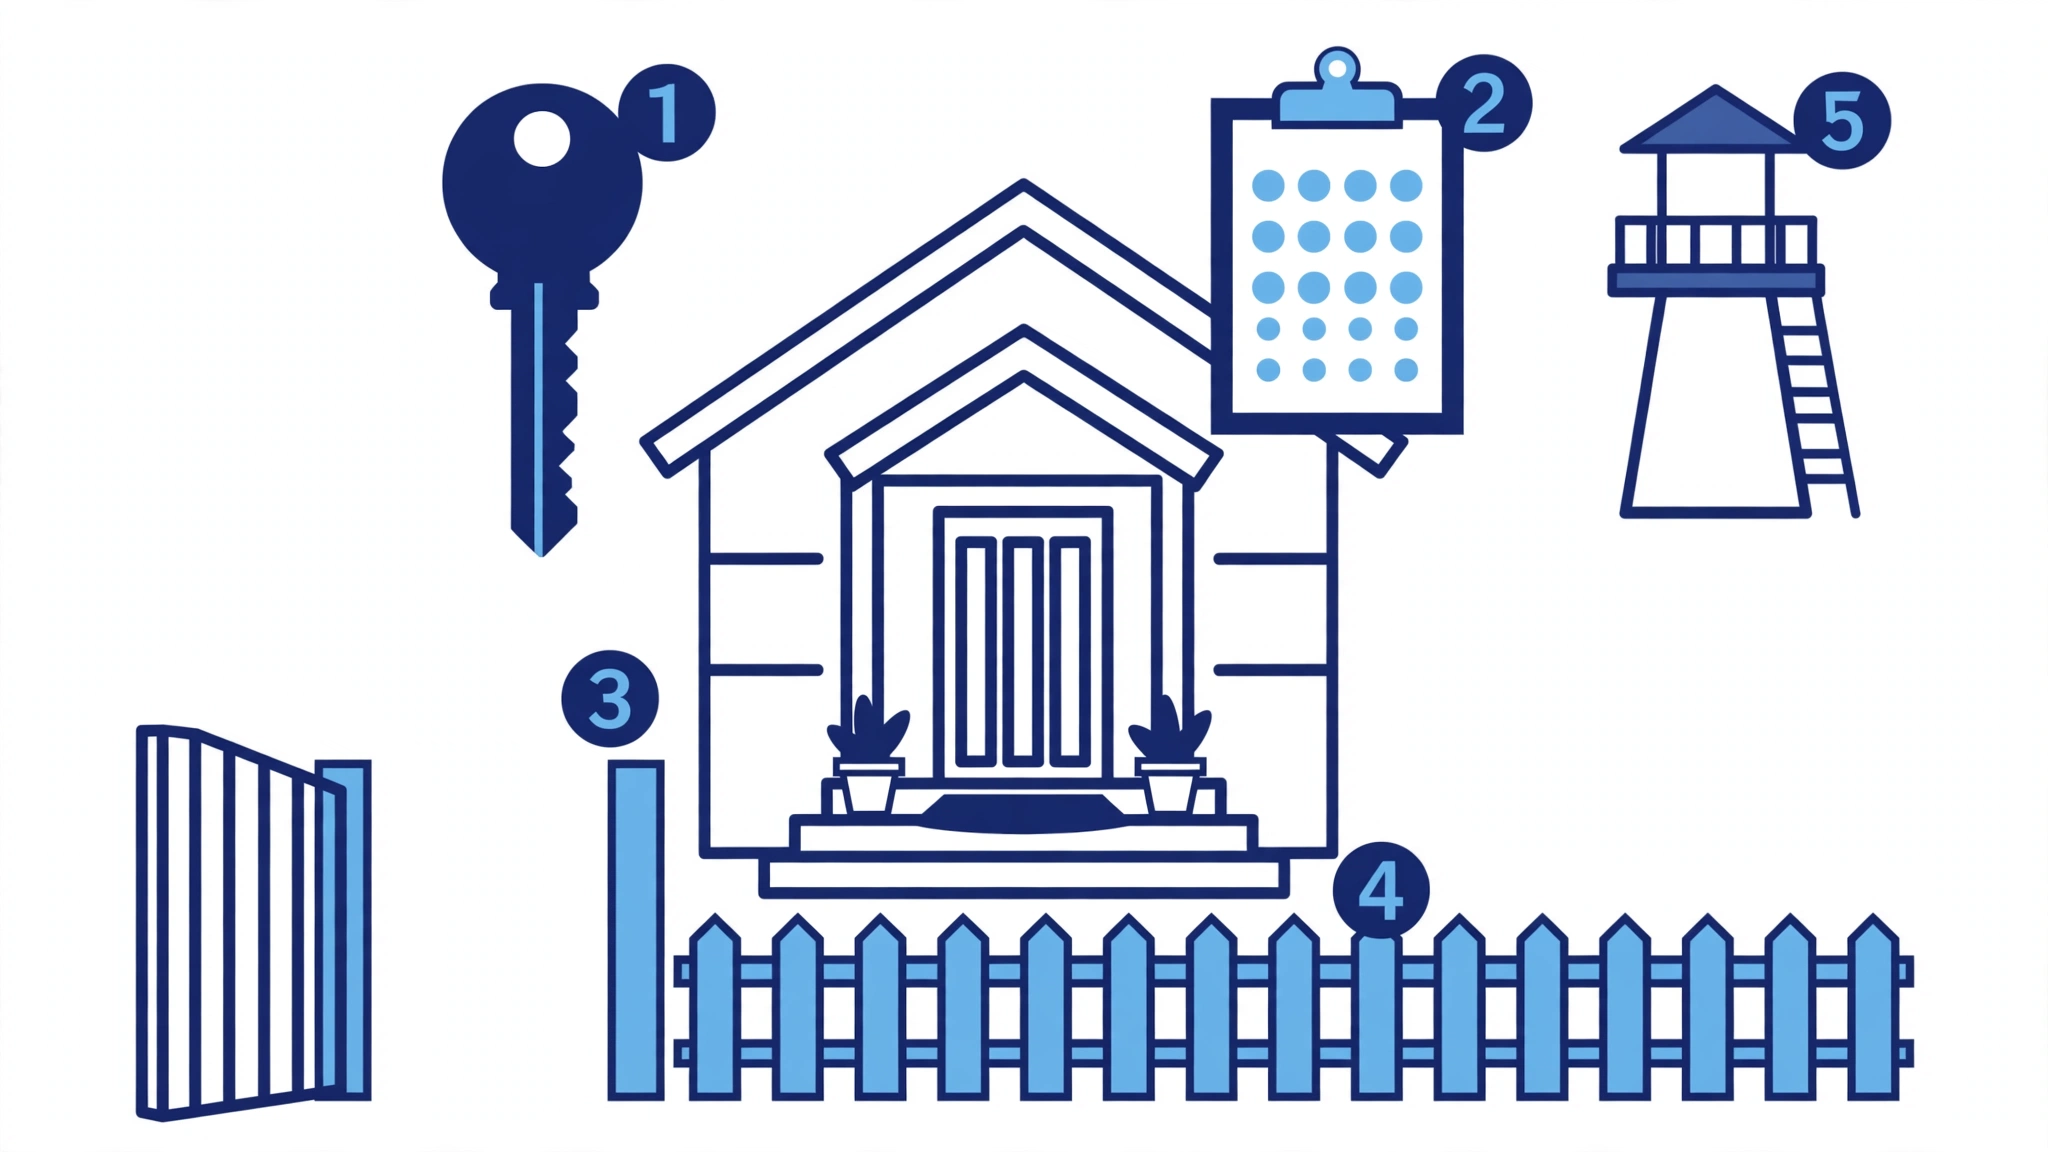
ログインを守る場所を全部挙げていくと切りがないので、当サイト群の運用の中で「ここは外せない」と残った5つに絞ります。
- パスワードそのもの
- 管理者アカウントの棚卸し
- サーバー側のアクセス制限
- WAF
- ログイン履歴と通知
この5つは、並びにも意味があります。入口の鍵そのもの(1と2)、入口の前にある柵(3と4)、そして入った記録を見る目(5)です。どれか1つが完璧でも、残りが空いていれば全体としては守れません。逆に、この5つがそろっていれば、ログインまわりの基本は押さえられます。
このあと、1つずつ「何を見るか」と「問題なしの状態はどういう状態か」を書いていきます。
1つ目、パスワードそのもの
土台は、やはりパスワードそのものです。見る点は2つだけです。
1つは、推測されにくく、十分に長いこと。短くて複雑な文字列より、長めの文字列のほうが破られにくくなります。サイト名や誕生日など、推測の手がかりになるものは避けてください。
もう1つは、他のサービスと使い回していないこと。メールやSNSと同じパスワードにしていると、向こう側で漏れたときに、こちらのログインまで開いてしまいます。使い回しは、1か所の漏れを全部の漏れに変えてしまう習慣です。
複数サイトを運営している場合は、保管の問題も出てきます。当サイト群では、管理する認証情報を1組に減らすために、複数サイトのログインを共通の1組にそろえる運用を選びました。ただしこれは、1組が漏れると全サイトに影響する設計でもあります。その判断の材料は、複数サイトのログイン共通化を整理した記事で書いています。
問題なしの状態は、他のサービスと重なっておらず、推測されにくい長さがあることです。心当たりがあるなら、この機会に変更してしまうのが早いです。
2つ目、管理者アカウントの棚卸し
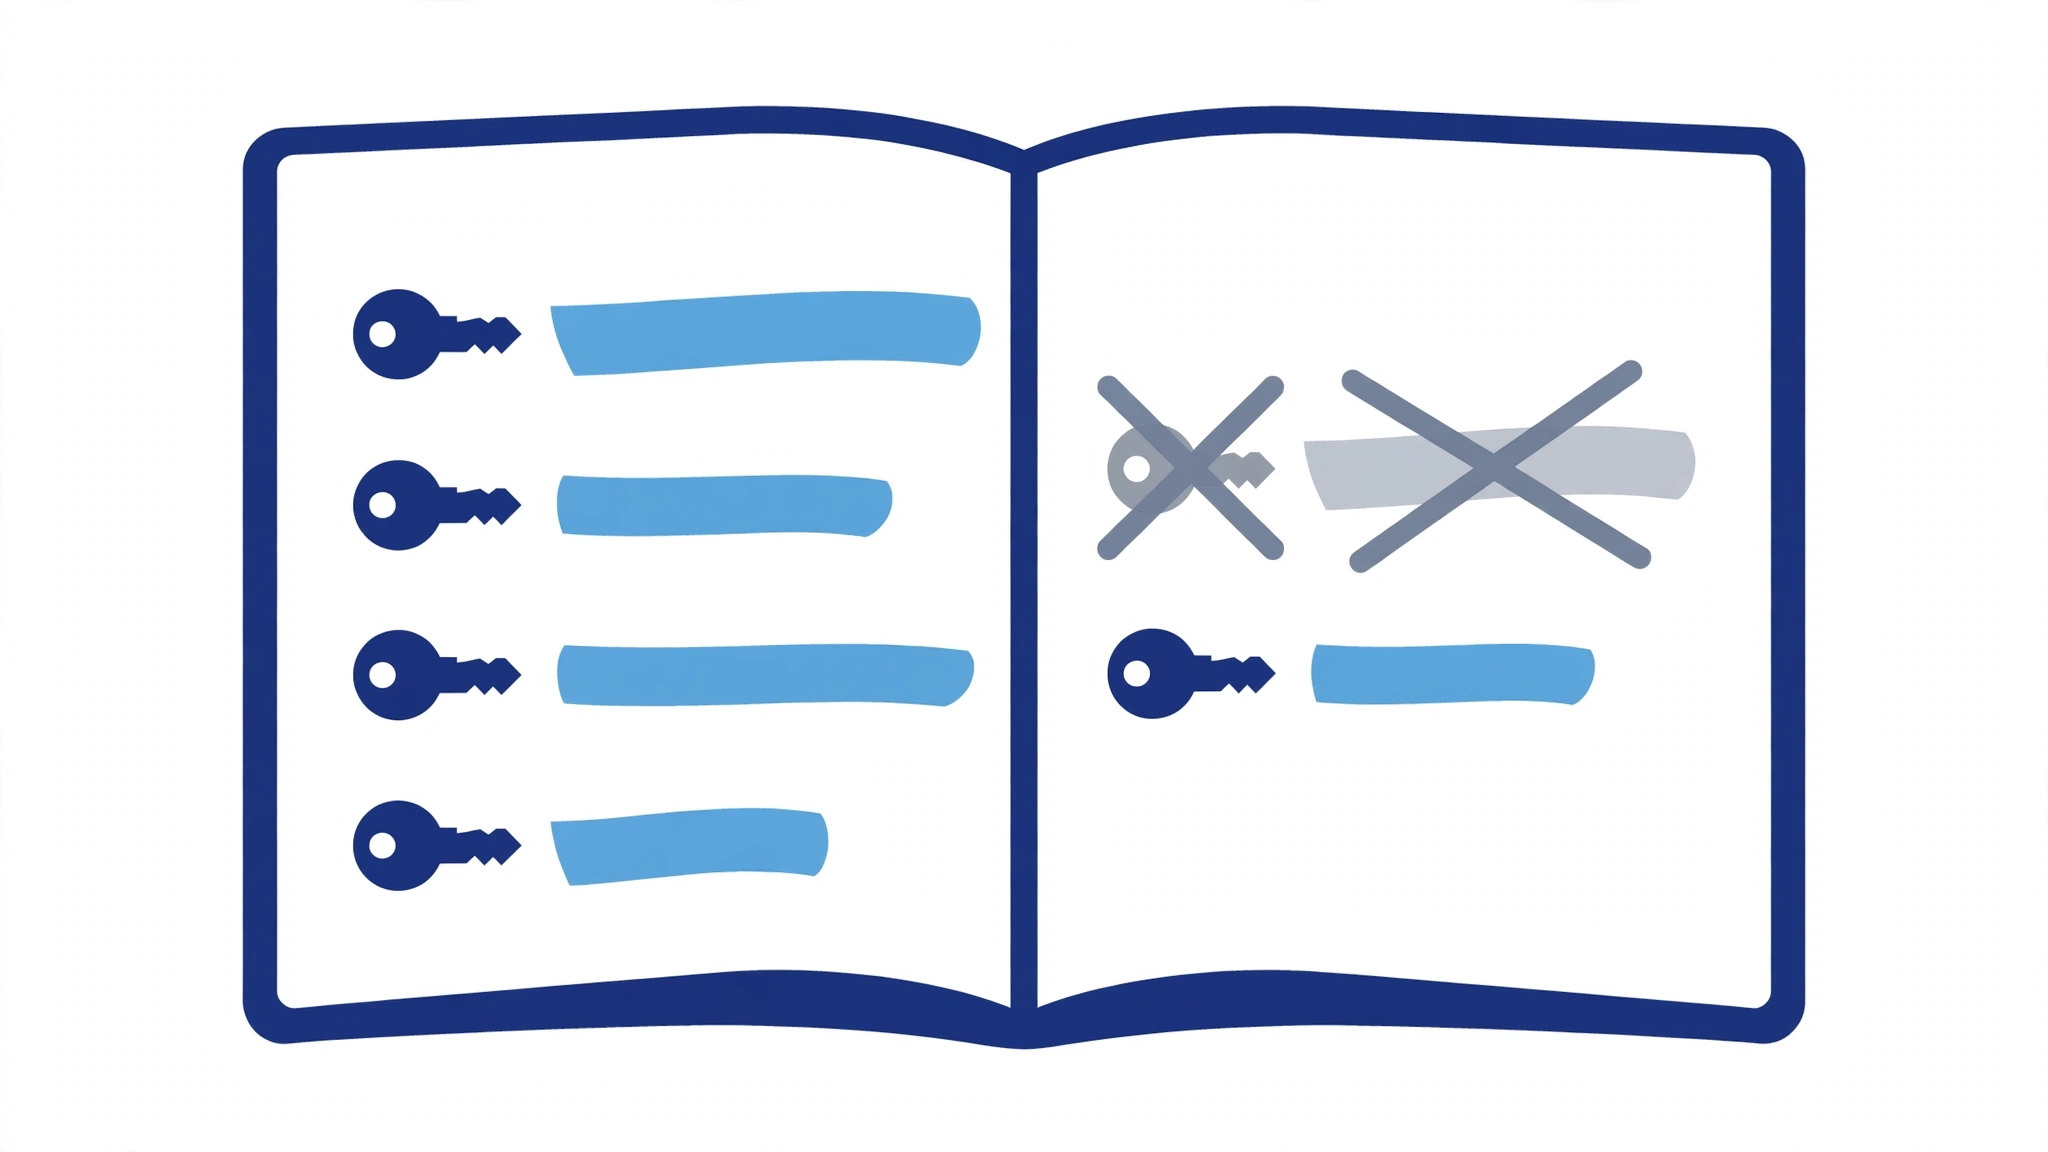
次に見るのは、鍵が何本あるか、です。管理者権限を持つアカウントは、それ自体がログインの入口になります。使っていない管理者が残っていると、その分だけ入口が増えたままになります。
棚卸しで探したいのは、こういうアカウントです。
- 立ち上げや移行のときに作った、テスト用のアカウント
- 作業を頼んだ相手のために作ったが、作業が終わっても残っているアカウント
- 昔の自分が作ったきり、もう使っていないアカウント
心当たりがあるものは、削除するか、管理者より下の権限に下げます。「誰の・何のためのアカウントか説明できない管理者がいない」状態が、問題なしの状態です。なお、記事を書いているアカウントを削除すると、その記事の投稿者の扱いを決める必要が出てきます。棚卸しは、記事の少ないタイミングなど、落ち着いて確認できる時間にやるのがおすすめです。
あわせて、自分のアカウントも一度見直してください。日常的に使う管理者アカウントと、記事を書くためのアカウントを分けている場合は、その線引きが今の運営に合っているかも確認する機会になります。
3つ目、サーバー側のアクセス制限
3つ目は、WordPressの手前、サーバー側にある制限です。レンタルサーバーには、海外からの管理画面へのアクセスを制限する設定(海外アクセス制限)や、ログインまわりの制限(ログイン制限)が用意されていることがあります。
ここで見るべきなのは、「強くすればよい」ではなく「自分の入り方と矛盾していないか」です。
当サイト群では、新しく立ち上げたサイトで、この制限が初期値のまま有効になっていて、海外IPを経由する作業環境からログインできなくなったことがありました。初期値が守り側に倒れていること自体は安全な設計ですが、自分の作業環境と合っていないと、正規の自分まで弾かれてしまいます。
逆の例も書いておきます。当サイト群は、ブログの作業が頻繁にあり、海外IP経由で管理画面に入る場面も日常的にあるため、海外アクセス制限は全サイトで常時OFFにして運用しています。ただし、これは作業頻度と引き換えに選んだ判断で、「OFFが正解」という話ではありません。管理画面に入るのが国内の自宅回線からだけ、という運営なら、制限はONのままのほうが守りとして有効です。
見るべきは、ONかOFFかのどちらかではなく、「普段の自分の入り方と、設定が食い違っていないか」です。症状の出方と切り分けの順番は、海外アクセス制限で管理画面に入れないときの記事で整理しています。
問題なしの状態は、制限系の設定の現状を自分が把握していて、普段の入り方と矛盾していないことです。
4つ目、WAFが有効になっているか
4つ目は、WAFです。WAFは、サーバー側で不正なアクセスや攻撃めいた通信を弾く仕組みです。ログイン画面への総当たりのようなアクセスも、ここで止まることがあります。
見直す点はシンプルで、「今、有効になっているか」の1点だけです。普段は有効のままでよいのですが、心当たりがある人ほど確認してください。設定変更の作業のときです。
当サイト群では、設定の保存がWAFに弾かれてしまう場面があり、その作業のときだけ一時的に無効化して、保存できたら有効へ戻す、という運用を取ることがあります。「戻す前提」の作業をした後は、戻し忘れがそのまま「無効のまま放置」になりがちです。守りの壁を、自分で下げたままにしていないか。そこを見るのが、この項目です。
問題なしの状態は、WAFが有効になっていて、無効化した作業の記憶がある場合でも、戻っていることを確認できている状態です。
5つ目、ログイン履歴と通知
最後は、「気づける状態か」です。ログイン履歴を確認できる状態か、ログインに関する通知が届く状態かを見ます。
守りを固めることと、異常に気づくことは別の話です。どれだけ固めても、万一入られたときに気づけなければ、被害に遭っている期間が長引いてしまいます。逆に、履歴を時々のぞく習慣があれば、「自分が入った覚えのない日時のログイン」に早く気づけます。
見方は難しくありません。履歴や通知の記録の中に、覚えのないアクセスがないかを確認するだけです。もし覚えのないログインが見つかったら、まずパスワードの変更です。ログインを共通化している場合は、1サイトだけでなく全サイト分を一度に見直す前提で動いてください。当サイト群でも、月1回の点検の項目に、ログイン履歴の確認を入れています。毎日見る必要はなく、決まった日にまとめて見る形で十分です。
問題なしの状態は、履歴と通知を見られる状態になっていて、直近の記録に覚えのないアクセスがないことです。
\ 手順を試しても直らなかった人はこちら(診断3,000円から) /
まとめ
WordPressのログインを守る基本設定について振り返ります。
- 最初に見直す場所は5つ。パスワードそのもの/管理者アカウントの棚卸し/サーバー側のアクセス制限/WAF/ログイン履歴と通知
- パスワードは、推測されにくく長く、他のサービスと使い回さない。ここが全体の土台になる
- 管理者は「今も使っている人」の分だけに絞る。説明できない管理者を残さない
- サーバー側の制限は、強さではなく「自分の入り方と矛盾していないか」で見る。当サイト群の常時OFFは作業頻度との判断であり、正解の形ではない
- WAFは「今、有効か」を確認する。作業で一時的に無効化した後の戻し忘れが、放置の典型になる
- ログイン履歴と通知で、「覚えのないアクセスに気づける状態」を作っておく
見直しは、一度やって終わりではありません。状態は、サイトを増やしたり、作業の頼み方を変えたりするたびに少しずつずれていきます。当サイト群では、この5つを月1回の点検リストにも組み込んで、決まった日に見比べる形にしています。
まずは今日、ユーザー一覧とパスワードの使い回しの有無だけでも開いてみてください。5つのうち、最初の2つを見るだけでも、入口の状態はかなりはっきりします。
コメント