こんにちは!とも(@tomo_ITBizBlog)です!
サイトが2つ、3つと増えてきた頃、ログインまわりの管理がじわじわと面倒になってきませんか。どのサイトのログイン情報がどこに保管してあるのか分からなくなる。やっと思い出して保管を開いたら、別のサイトの分に上書きされていて、肝心のサイトに入れない。そんな経験はありませんか。
当サイト群でも、まったく同じことが起きました。サイトごとにログインを分けて保管していたところ、後から保存した分が先の分を上書きしてしまい、あるサイトの管理画面に入れなくなったのです。パスワードを間違えたわけでも、サイトが壊れたわけでもありませんでした。原因は、保管の仕組みの側にあった制約です。
この記事では、その事故をきっかけに当サイト群が選んだ「ログインの共通化」という設計について、利点と注意点の両方を整理します。共通化は万能の正解ではありません。どういう運営なら向くのか、何を前提にすれば成り立つのか、判断の材料として読んでください。
- サイトが増えて、どのサイトのパスワードがどれか分からなくなってきた
- 保管したはずのログイン情報が上書きされて、管理画面に入れなくなった
- ログインを共通化したいが、セキュリティ面で大丈夫なのか判断できない
- サイトごとにログインを分ける運用が破綻しやすい理由
- ログイン共通化の利点と、引き受けることになる注意点
- 共通化するなら前提として強めておく他の守り
まず結論、ログイン管理の設計は「分ける」と「そろえる」の2つから選ぶ
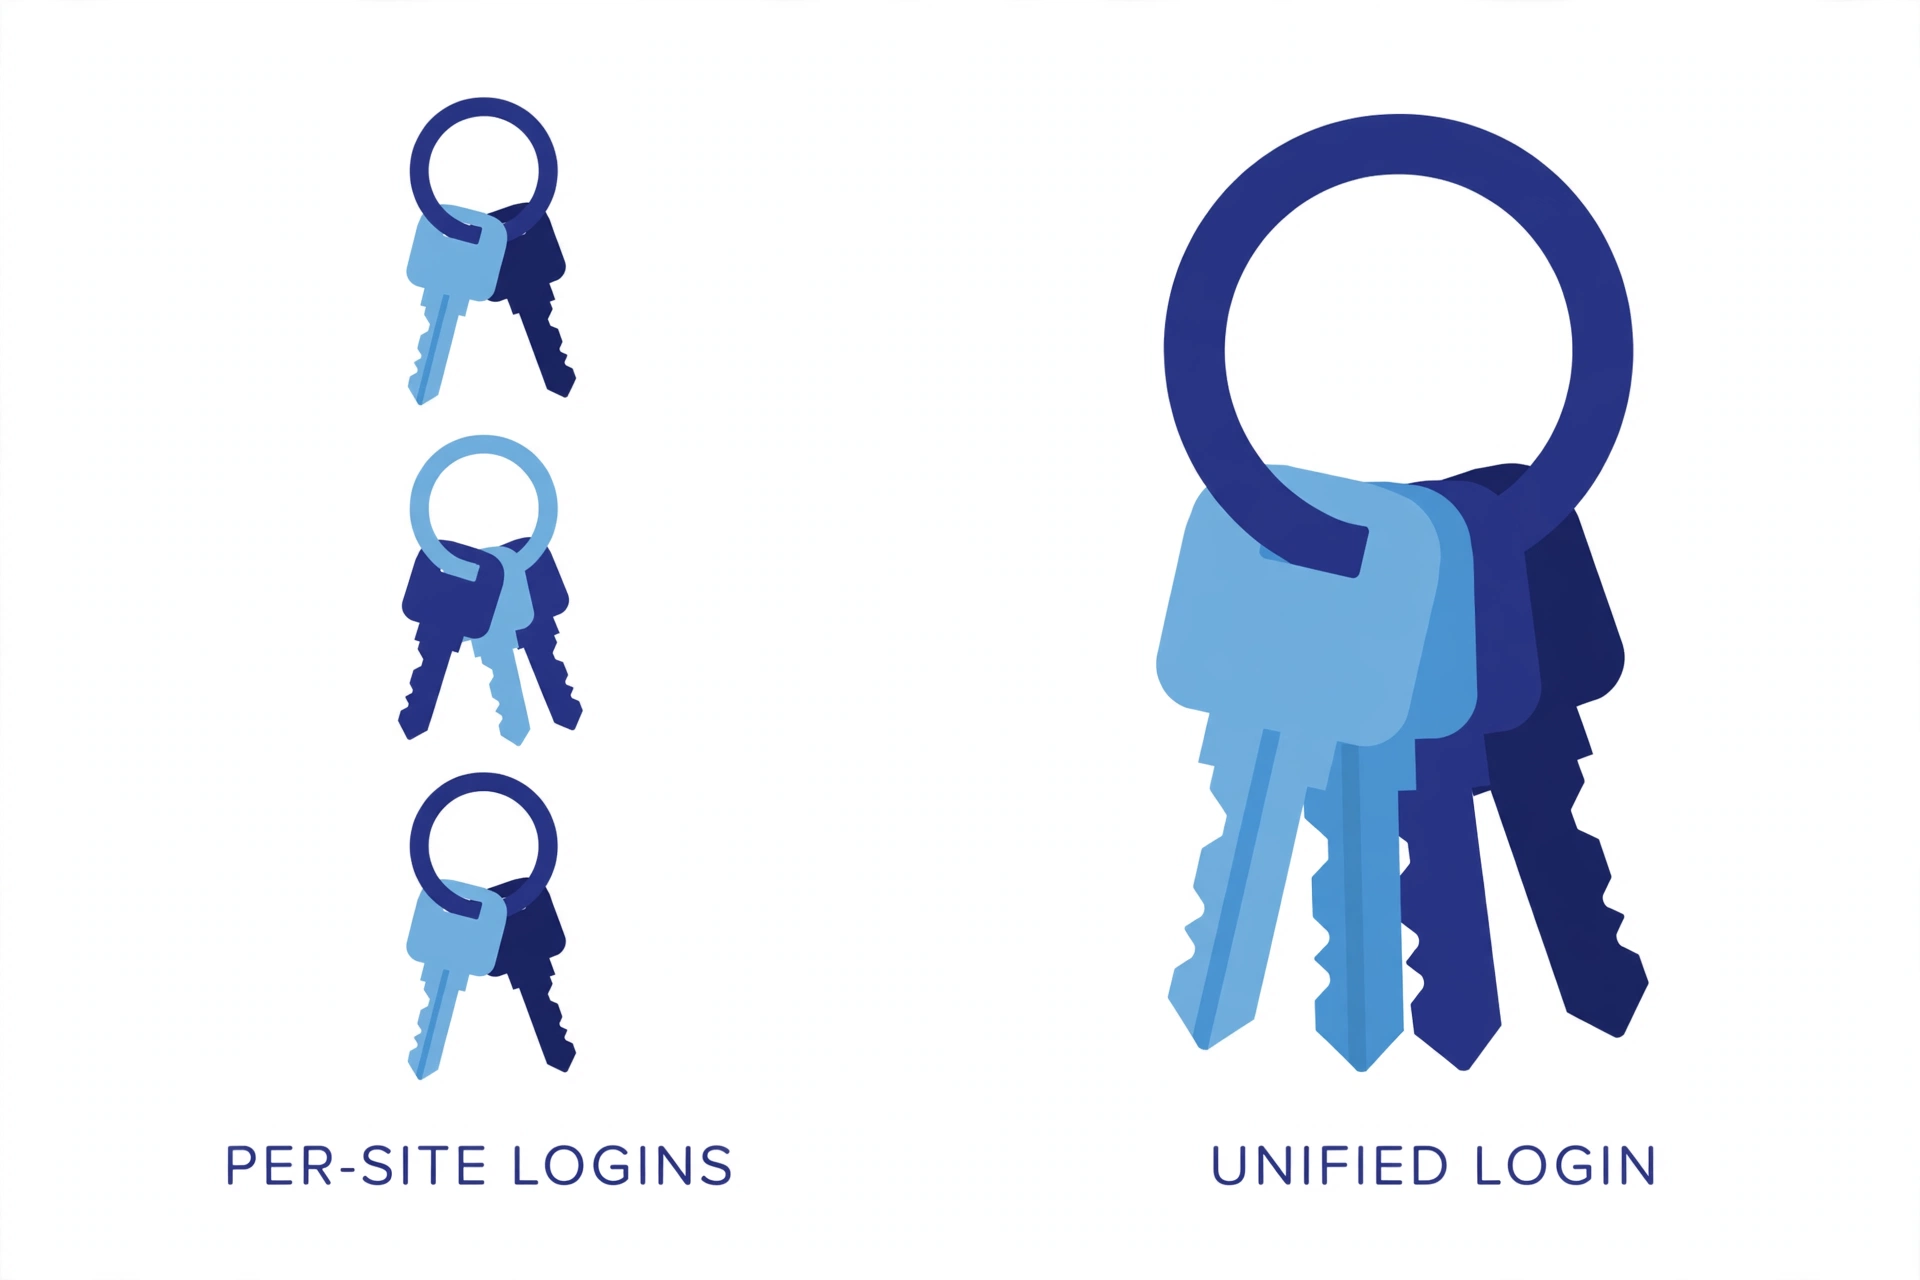
先に結論の形を置いておくと、複数サイトのログイン管理の設計は、大きく2つに分かれます。
- サイトごとに、別々のユーザー名とパスワードに分ける
- 全サイトで、共通のユーザー名とパスワードにそろえる(共通化する)
当サイト群が選んだのは、2の共通化です。当サイト群の4サイトのWordPress管理者ログインを共通の1組に統一し、パスワード保管の仕組みの1枠で全サイトに入れる運用にしました。
ただし、共通化は「楽になる代わりに、1組の認証情報を強く守る」という設計です。管理の手間は減りますが、その分、1組が漏れたときの影響は全サイトに及びます。だからこの記事では、利点だけでなく注意点も同じ重さで扱います。どちらが正解かではなく、サイトの数と運営の体制に合わせて選ぶ話として整理していきます。
サイトごとに分ける運用の限界、保管の枠は1つなのに鍵だけが増える
サイトごとにログインを分ける運用は、一見すると堅実です。1つのサイトの情報が漏れても、他のサイトには影響しにくいからです。ところが、実際に運用してみると、この分け方には2つの限界がありました。
1つ目は、保管の仕組みの制約です。ブラウザなどのパスワード保存機能には、「登録ドメイン単位で1件のみ」という仕様のものがあります。親ドメインが同じサブドメイン同士は1枠として扱われるため、サブドメインごとに別のログインを保存すると、後から保存したものが先のものを上書きしてしまいます。分けているつもりでも、保管の側が1枠しか用意していない、という状態です。
2つ目は、対応関係の混乱です。サイトごとに違うパスワードにすると、「どのサイトがどのパスワードか」という対応を、どこかで管理しなければならなくなります。サイトが2つ3つならまだ覚えられますが、数が増えるほど対応表の管理自体が手間になり、入力ミスの事故も起きやすくなります。
分けること自体が悪いのではありません。問題は、保管の仕組みの制約と、分けた鍵の数が、運営の実態に合わなくなってくることです。この限界にぶつかったときの選択肢が、次に説明する共通化です。
当サイト群の実例、上書き事故をきっかけに4サイトを1組へそろえた
当サイト群で実際に起きた流れを書いておきます。2026年11月のことです。
当サイト群では、当時4つのサイトを運営していました。ログインはサイトごとに分けて、ブラウザ等の保存機能に保管する運用です。ところがある日、サブドメインのサイトのログインを保存したところ、別のサイトの保存が上書きされていたことが分かりました。保管したはずの情報で、そのサイトの管理画面に入れなくなっていたのです。
切り分けの結果、原因は「パスワード保管の仕組みが、登録ドメイン単位で1件のみ」という制約でした。親ドメインが同じサイト同士は1枠扱いになるため、サイトごとに分けて保存すること自体が、この仕組みの上では成り立っていなかったわけです。
そこで当サイト群は、4サイトのWordPress管理者ログインを共通のユーザー名とパスワードに統一しました。保管は1枠で済み、その1枠で全サイトに入れる形です。以降、上書きの事故も、「どのサイトがどのパスワードか」で迷うこともなくなりました。共通化は、こうした保管の制約と混乱への対処として選んだ設計です。
共通化の利点、管理する認証情報が1組に減る
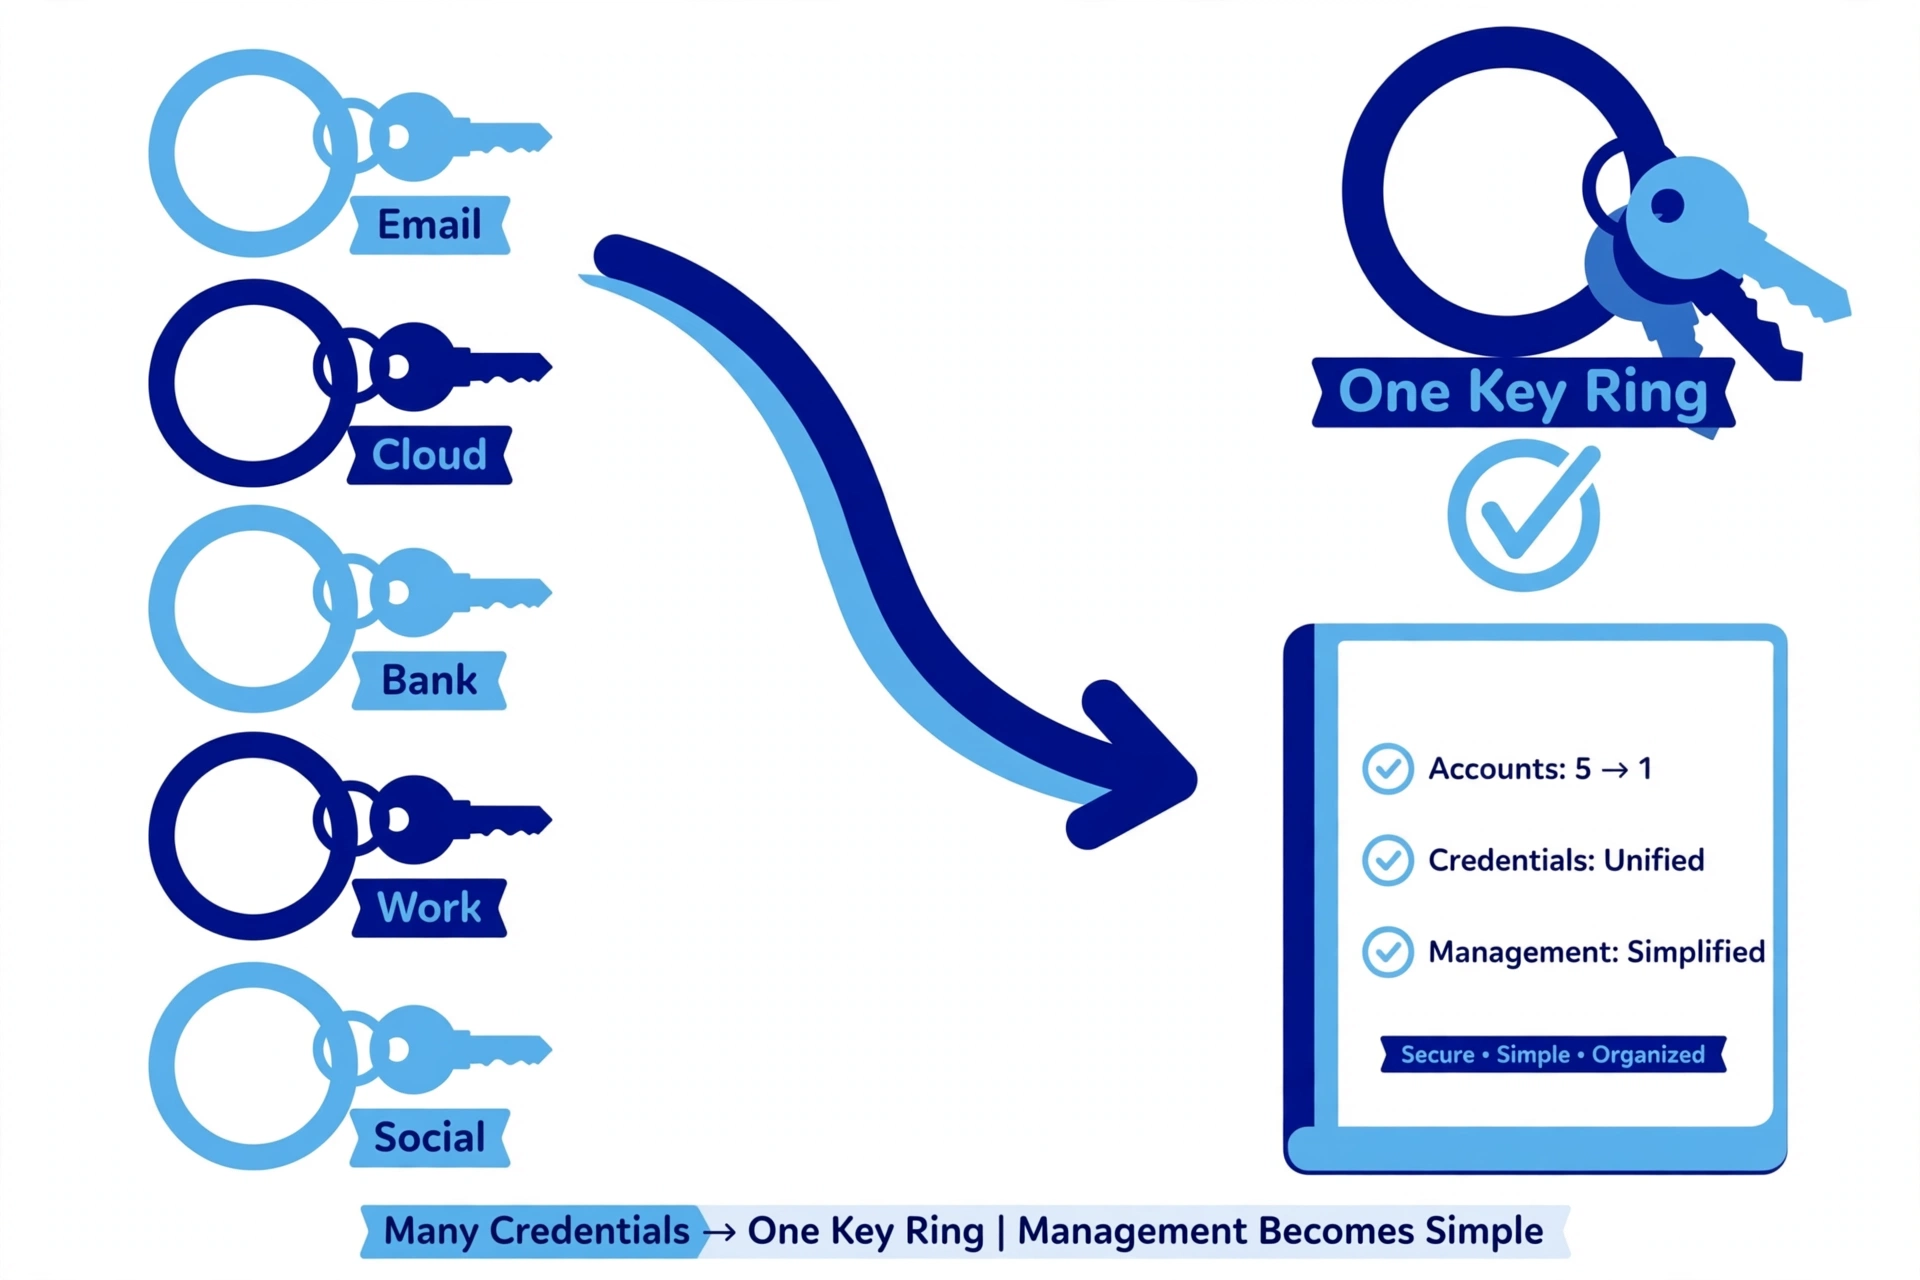
共通化の利点は、ひと言で言えば「管理する対象が1組に減る」ことです。具体的には、次のような変化がありました。
- 保管する認証情報が1組だけになり、保管の枠の制約(ドメイン単位で1件)とぶつからなくなる
- 「どのサイトがどのパスワードか」という対応関係を管理する必要がなくなり、入力ミスやロックの事故が減る
- どのサイトでも同じ手順でログインできるので、作業のたびに情報を探す時間がなくなる
- サイトを新しく増やしても、認証情報の管理の手間は増えない
特に大きいのは、1つ目の上書き事故が起きなくなる点と、2つ目の混乱がなくなる点です。複数サイトの運営では、記事を書く、設定を直すといった本来の作業の前に、ログインでつまずく時間が積み重なりがちです。その前段の摩擦が消えること自体が、運営の効率に効いてきます。
ただし、注意しておきたいのは、共通化の利点はあくまで「管理の簡素化」であって、セキュリティが自動的に高くなるわけではない、という点です。むしろ守り方の前提は厳しくなります。その話が、次の注意点です。
共通化の注意点、1組が漏れると全サイトに影響する
共通化には、利点と表裏一体の注意点があります。いちばん大きいのは、1組の認証情報が漏れると、影響が全サイトに及ぶことです。サイトごとに分けていれば1サイトで済んだはずの被害が、共通化では運営するすべてのサイトに広がります。ここを引き受けるかどうかが、共通化を選ぶときの最大の判断ポイントです。
この前提があるため、共通化したパスワードには、分けていた頃よりも強いものが求められます。
- 推測されにくい、十分に長いパスワードにすること(短い単語や使い慣れた文字列は避ける)
- 他のサービス(メール、SNS、買い物サイトなど)とは絶対に使い回さないこと。共通化の範囲は「自分のWordPress群の中だけ」に閉じる
- 漏れた疑いがあるときは、ためらわずに変更すること。その際は全サイト分を一度に見直す前提で動く
もう1つ、分けておいたほうがよいケースも書いておきます。複数人で運営していて、担当者ごとに権限や責任を分けたい場合や、サイトごとに作業者がまったく違う場合は、サイト別・担当者別に分ける設計のほうが合います。共通化は「1人(または少人数)が、自分のサイト群をまとめて運営する」体制でこそ向く設計です。体制が違うなら、無理に共通化しないほうがよいでしょう。
共通化するなら、代わりに強めておく守り
共通化は、「ログイン情報を1組に寄せる代わりに、他の守りを崩さない」ことで成り立つ設計です。当サイト群でも、共通化とあわせて次の点は前提として確認しています。
- パスワードそのものを強くする(前節のとおり。ここが共通化の土台になる)
- WordPress本体・テーマ・プラグインの更新を止めない(古いまま放置すると、ログイン以外の入口が開いたままになる)
- バックアップを定期的に取り、戻せる状態を保つ(万一のときの被害を、情報の漏洩だけで終わらせるため)
- ログイン履歴や、ログインに関する通知に時々目を通す(知らないアクセスに早く気づくため)
また、ログイン画面そのものをサーバー側の設定で守る方法もあります。海外からのアクセスを制限する設定はその1つで、設定の見直し方と、入れなくなったときの切り分けは、海外アクセス制限で管理画面に入れないときの記事で整理しています。共通化した1組を、こうした設定面の守りと組み合わせることで、設計全体としてのバランスを取る考え方です。
ポイントは、共通化を「手抜き」としてではなく、「守る対象を1組に絞り、その分を他の守りで補う」という設計として扱うことです。そこまで含めて、共通化は説明のつく選択になります。
\ 手順を試しても直らなかった人はこちら(診断3,000円から) /
共通化を進める時の、おおまかな流れ
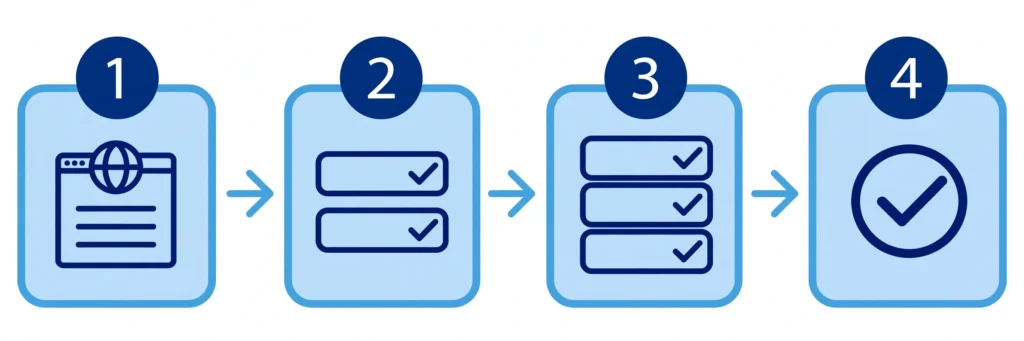
同じように共通化を進める場合の、おおまかな流れを整理します。細かな操作手順ではなく、進め方の順番としての整理です。
- まず、ログインを揃える対象のサイトを洗い出す(本館と、どのサブドメインのサイトが対象か)
- 共通にするユーザー名を決める
- サイトごとにログイン情報を揃えていき、1サイトずつ、揃えた情報で実際に入れることを確認する
- 最後に、保管庫の保存を1件に整理し、その1件で全サイトに入れることを確認する
ポイントは、まとめて一気に変えないことです。1サイトずつ変えては確認する、という進め方なら、途中で入れなくなっても、影響がそのサイトだけに留まります。
もう1つのポイントは、保管庫への保存のタイミングです。制約がある以上、途中のサイトのログインを保管庫へ保存すると、それまでの保存が上書きされます。全サイトの共通化が終わった段階で、最後に1件として保存し直す、という順番が安全です。
この流れ自体は、当サイトでの実績を一般的な進め方に直したものです。環境によって細部は変わると思いますが、「洗い出し→統一→1サイトずつ確認→保管庫は最後」という骨格は、そのまま使えるはずです。
別ログインを保ちたい場合の選択肢は2つ
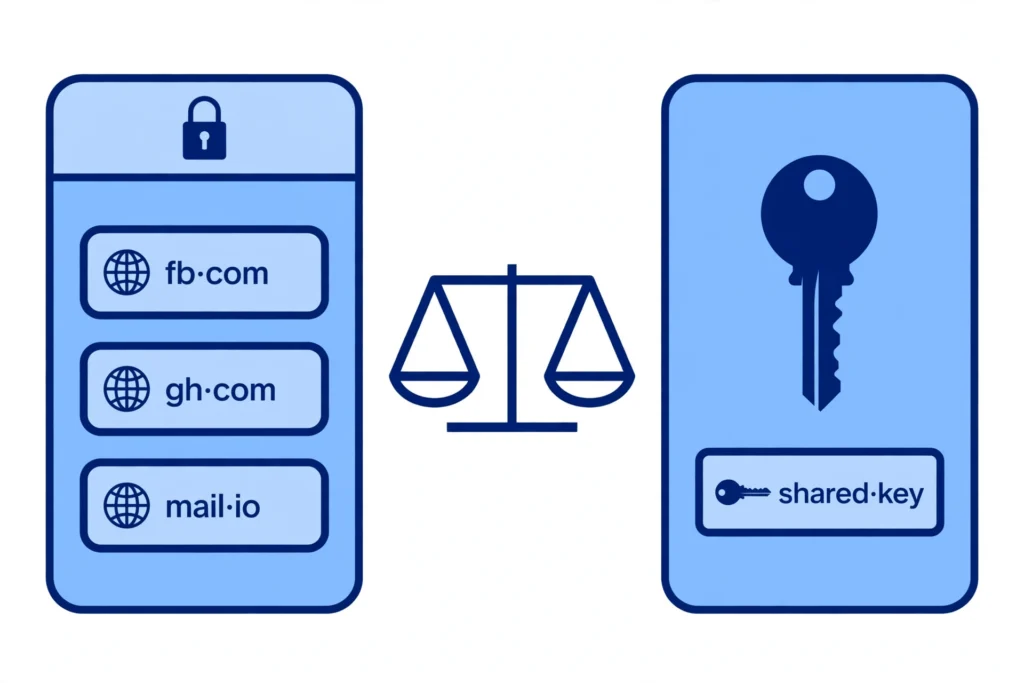
サイトごとに別のログインを保ちたい、という考え方ももちろんあります。その場合の選択肢は、大きく2つに絞られます。
1つは、1Passwordのように、URL別にログインを保存できるパスワード管理ツールを使う方法です。URLが違えば別の保存として持てるため、サブドメインごとにログインを分けても、上書きの問題は起きません。
もう1つは、本記事で紹介した、共通ログインへの統一です。保管庫の枠が1件でも、その1件が全サイト共通なら問題にならない、という考え方です。
どちらが正解という話ではありません。サイトごとにログインを分けたいなら前者、保管庫の1枠でシンプルに回したいなら後者、というように、持ちたい運用の形に合わせて選ぶ話です。
大切なのは、どちらの場合も「保管庫はドメイン単位で1件」という制約を前提に置くことです。制約を知らないままサイトごとの保存を足していくと、本記事の事故と同じことが起きます。
当サイトでは、すでに使っていた保管庫で回し切れる後者を選びました。ツールを増やさずに済む点も、選んだ理由の1つです。
まとめ
複数サイトのログイン管理について振り返ります。
- ログイン管理の設計は「サイトごとに分ける」と「全サイトでそろえる(共通化)」の2つ。どちらが正解かではなく、サイト数と運営体制で決める
- 分ける運用の限界は、保管の仕組みがドメイン単位で1件のみという制約で上書き事故が起きることと、サイト数が増えるほど「どのサイトがどのパスワードか」が混乱すること
- 当サイト群は上書き事故をきっかけに、4サイトのログインを共通の1組に統一し、保管の1枠で全サイトに入れる運用にした
- 共通化の利点は管理の簡素化。注意点は、1組が漏れると全サイトに影響すること。だから強いパスワードにし、他のサービスとは使い回さないことが前提になる
- 共通化するなら、更新・バックアップ・ログイン履歴の確認など、ログイン以外の守りを崩さないこと。守る対象を1組に絞り、他の守りで補う設計として扱う
サイトが増えてログイン管理に手間を感じ始めたら、まず「保管の仕組みの制約」と「自分の運営体制」を並べてみてください。そのうえで共通化を選ぶなら、この記事の注意点を前提として引き受けること。それが、後悔しないための順番だと思います。
コメント